Domain microfluidic.de kaufen?
Wir ziehen mit dem Projekt
microfluidic.de um.
Sind Sie am Kauf der Domain
microfluidic.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain microfluidic.de kaufen?
Wie beeinflussen Mikrofluidsysteme die Entwicklung von Lab-on-a-Chip-Technologie?
Mikrofluidsysteme ermöglichen die präzise Manipulation von kleinen Flüssigkeitsmengen auf einem Chip. Dadurch können komplexe Labortests automatisiert und miniaturisiert werden. Dies führt zu schnelleren Analysen, geringerem Probenverbrauch und niedrigeren Kosten. **
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
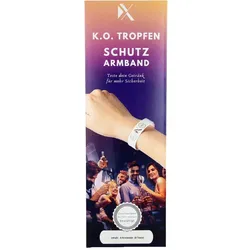
Xantus K.o. Tropfen Schutz-Armband 4 STProdukteigenschaften: K.O. Tropfen Schutz-Armband Das erste Armband, mit dem du dich einfach und zuverlässig vor K.O. Tropfen schützen kannst Beinahe jeder kennt jemanden, der schon Erfahrungen mit K.O. Tropfen gemacht hat! Sie sind längst kein Großstadtphänomen mehr sondern weit verbreitet. Mit dem Xantus Armband kannst du dich oder deine Kinder, Geschwister und Freunde endlich schützen! Das Armband schreckt potentielle Täter im Vorfeld ab und schützt dich dadurch präventiv. Zudem hat es eine wertvolle Erinnerungsfunktion: Ein kurzer Blick auf's Handgelenk erinnert dich daran, achtsam zu sein. Du kannst dein Getränk schnell und einfach auf den K.O. Tropfen Wirkstoff GHB (auch bekannt als Liquid Ecstasy) testen: Tupfe 1 – 2 Tropfen aus dem Drink auf ein Testfeld. Warte bis zu 2 Minuten. Färbt sich das Testfeld blau, dann ist der K.O. Tropfen Wirkstoff GHB darin! Quelle: www.xantus-drinkcheck.de Stand: 12/20218,77 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Arcserve Ransomware Protection and Recovery Suite Cloud CRS Add-On 1 TB Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NACSACSWAOW01TS12G)Arcserve Ransomware Protection and Recovery Suite Cloud CRS Add-On 1 TB Software Datensicherung/Komprimierung Firewall/Security 1 Jahre203,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aristoteles: Zweite AnalytikZweite Analytik , In der »Zweiten Analytik« erklärt Aristoteles die Entstehung des Wissens aus der Sinneswahrnehmung und legt den Grundstein für den Auf- und Ausbau des Gebäudes der strengen analytischen Wissenschaften in der Philosophie des Abendlandes. Die »Zweite Analytik« (»Analytica Posteriora«, entstanden im 4. Jhdt. v. Chr., gehört zu den esoterischen Schriften des Aristoteles und präsentiert seine Wissenschaftstheorie, die eine Theorie des Wissens einschließt. Untersucht wird hier die Frage, was Wissenschaft sei und wie sie möglich werde. Von zentraler Bedeutung ist für Aristoteles die These vom Vorrang der Sinneswahrnehmung, die der Entstehung des Wissens vorausgeht: Jede Unterweisung und jedes verständige Erwerben von Wissen entsteht aus bereits vorhandener Kenntnis - aber nach klaren und ausweisbaren Regeln. Die so bestimmte Wissenschaft gliedert sich dann in zwei einander ergänzende Teile. Der eine ist die deduktive Ableitung von Aussagen aus evidenten, ohne weiteren Beweis einleuchtenden Sätzen, die bis in die heutige Zeit als Inbegriff strenger Wissenschaft gilt, der andere die Prinzipienerkenntnis, d.h. die methodisch gewonnene Einsicht in den Kanon und die Geltungskraft der ersten Sätze aller Wissenschaft. Unter einem Beweis, also einer Aussage aus Prinzipien, versteht Aristoteles eine Erkenntnis, die, ausgehend von der Wahrnehmung, Erinnerung und Erfahrung im analytischen Urteil, durch Abstraktion das Allgemeine am Besonderen ermittelt und heraushebt. Die zweisprachige Studienausgabe bietet den deutschen Text in einer revidierten Fassung der vom Herausgeber 1993 in der Berliner Akademie-Ausgabe vorgelegten Übersetzung; der beigegebene griechische Text folgt der Edition von W. R. Ross, Oxford 1964. Die Einleitung führt in die Grundlagen der aristotelischen Wissenschaftstheorie ein, so wie sie in der »Zweiten Analytik« ausgearbeitet wird. , Aufkleber & Embleme > Karosserie & Exterieur Styling , Erscheinungsjahr: 201401, Produktform: Kartoniert, Titel der Reihe: Philosophische Bibliothek##~Philosophische Bibliothek##, Autoren: Aristoteles, Redaktion: Detel, Wolfgang, Seitenzahl/Blattzahl: 275, Keyword: Logik; Syllogistik; Wissenschaftstheorie, Fachschema: Aristoteles - aristotelisch~Literaturwissenschaft~Wissenschaftsphilosophie~Philosophie / Antike, Fachkategorie: Wissenschaftsphilosophie und -theorie~Antike Philosophie, Sprache: Altgriechisch, Warengruppe: HC/Philosophie/Antike, Fachkategorie: Literaturwissenschaft: Antike und Mittelalter, Thema: Verstehen, Text Sprache: ger grc, Seitenanzahl: XCVI, Seitenanzahl: 275, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, F, Länge: 190, Breite: 123, Höhe: 22, Gewicht: 322, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Xantus K.o. Tropfen Schutz-Armband 4 STProdukteigenschaften: K.O. Tropfen Schutz-Armband Das erste Armband, mit dem du dich einfach und zuverlässig vor K.O. Tropfen schützen kannst Beinahe jeder kennt jemanden, der schon Erfahrungen mit K.O. Tropfen gemacht hat! Sie sind längst kein Großstadtphänomen mehr sondern weit verbreitet. Mit dem Xantus Armband kannst du dich oder deine Kinder, Geschwister und Freunde endlich schützen! Das Armband schreckt potentielle Täter im Vorfeld ab und schützt dich dadurch präventiv. Zudem hat es eine wertvolle Erinnerungsfunktion: Ein kurzer Blick auf's Handgelenk erinnert dich daran, achtsam zu sein. Du kannst dein Getränk schnell und einfach auf den K.O. Tropfen Wirkstoff GHB (auch bekannt als Liquid Ecstasy) testen: Tupfe 1 – 2 Tropfen aus dem Drink auf ein Testfeld. Warte bis zu 2 Minuten. Färbt sich das Testfeld blau, dann ist der K.O. Tropfen Wirkstoff GHB darin! Quelle: www.xantus-drinkcheck.de Stand: 12/20218,77 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflussen Mikrofluidsysteme die Entwicklung von Lab-on-a-Chip-Technologie?
Mikrofluidsysteme ermöglichen die präzise Manipulation von kleinen Flüssigkeitsmengen auf einem Chip. Dadurch können komplexe Labortests automatisiert und miniaturisiert werden. Dies führt zu schnelleren Analysen, geringerem Probenverbrauch und niedrigeren Kosten. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Arcserve Ransomware Protection and Recovery Suite Cloud CRS Add-On 1 TB Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NACSACSWAOW01TS12G)Arcserve Ransomware Protection and Recovery Suite Cloud CRS Add-On 1 TB Software Datensicherung/Komprimierung Firewall/Security 1 Jahre203,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aristoteles: Zweite AnalytikZweite Analytik , In der »Zweiten Analytik« erklärt Aristoteles die Entstehung des Wissens aus der Sinneswahrnehmung und legt den Grundstein für den Auf- und Ausbau des Gebäudes der strengen analytischen Wissenschaften in der Philosophie des Abendlandes. Die »Zweite Analytik« (»Analytica Posteriora«, entstanden im 4. Jhdt. v. Chr., gehört zu den esoterischen Schriften des Aristoteles und präsentiert seine Wissenschaftstheorie, die eine Theorie des Wissens einschließt. Untersucht wird hier die Frage, was Wissenschaft sei und wie sie möglich werde. Von zentraler Bedeutung ist für Aristoteles die These vom Vorrang der Sinneswahrnehmung, die der Entstehung des Wissens vorausgeht: Jede Unterweisung und jedes verständige Erwerben von Wissen entsteht aus bereits vorhandener Kenntnis - aber nach klaren und ausweisbaren Regeln. Die so bestimmte Wissenschaft gliedert sich dann in zwei einander ergänzende Teile. Der eine ist die deduktive Ableitung von Aussagen aus evidenten, ohne weiteren Beweis einleuchtenden Sätzen, die bis in die heutige Zeit als Inbegriff strenger Wissenschaft gilt, der andere die Prinzipienerkenntnis, d.h. die methodisch gewonnene Einsicht in den Kanon und die Geltungskraft der ersten Sätze aller Wissenschaft. Unter einem Beweis, also einer Aussage aus Prinzipien, versteht Aristoteles eine Erkenntnis, die, ausgehend von der Wahrnehmung, Erinnerung und Erfahrung im analytischen Urteil, durch Abstraktion das Allgemeine am Besonderen ermittelt und heraushebt. Die zweisprachige Studienausgabe bietet den deutschen Text in einer revidierten Fassung der vom Herausgeber 1993 in der Berliner Akademie-Ausgabe vorgelegten Übersetzung; der beigegebene griechische Text folgt der Edition von W. R. Ross, Oxford 1964. Die Einleitung führt in die Grundlagen der aristotelischen Wissenschaftstheorie ein, so wie sie in der »Zweiten Analytik« ausgearbeitet wird. , Aufkleber & Embleme > Karosserie & Exterieur Styling , Erscheinungsjahr: 201401, Produktform: Kartoniert, Titel der Reihe: Philosophische Bibliothek##~Philosophische Bibliothek##, Autoren: Aristoteles, Redaktion: Detel, Wolfgang, Seitenzahl/Blattzahl: 275, Keyword: Logik; Syllogistik; Wissenschaftstheorie, Fachschema: Aristoteles - aristotelisch~Literaturwissenschaft~Wissenschaftsphilosophie~Philosophie / Antike, Fachkategorie: Wissenschaftsphilosophie und -theorie~Antike Philosophie, Sprache: Altgriechisch, Warengruppe: HC/Philosophie/Antike, Fachkategorie: Literaturwissenschaft: Antike und Mittelalter, Thema: Verstehen, Text Sprache: ger grc, Seitenanzahl: XCVI, Seitenanzahl: 275, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, F, Länge: 190, Breite: 123, Höhe: 22, Gewicht: 322, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwedt, Georg: Taschenatlas der AnalytikTaschenatlas der Analytik , Der Taschenatlas bietet eine kompakte Einführung und Übersicht über Grundlagen und Anwendungen der Analytischen Chemie. Dabei sind jeweils erläuternder Text und eine Farbtafel auf einer Doppelseite gegenübergestellt. Das Buch enthält insgesamt 125 Farbtafeln, die die gesamte Breite der modernen Analytik in Chemie, Biowissenschaften und Teilen von Physik und Materialwissenschaften abdecken. Für die vierte Auflage wurde der Taschenatlas erweitert und auf den aktuellen Stand gebracht. Er enthält u. a. acht neue Farbtafeln zu aktuellen Themen wie Mikroextraktionstechniken, Radioimmunoassays, Superfluid-Chromatographie und die elektronenmikroskopische Untersuchung von Materialoberflächen. Mit diesem Atlas sind die Grundlagen aller wichtigen analytischen Verfahren immer griffbereit - ideal zum raschen Nachlesen und für die Prüfungsvorbereitung. , Kupplungszüge > Sport-Getriebe , Auflage: 4. aktualisierte und ergänzte Auflage, Erscheinungsjahr: 20230215, Produktform: Kartoniert, Autoren: Schwedt, Georg, Illustrator: Schreiber, Joachim, Auflage: 23004, Auflage/Ausgabe: 4. aktualisierte und ergänzte Auflage, Seitenzahl/Blattzahl: 265, Abbildungen: 125 farbige Abbildungen, Themenüberschrift: SCIENCE / Chemistry / Analytic, Keyword: Analytische Chemie; Chemie; Chemie / Allgemeines, Lexika; Chemische Analyse; Materialwissenschaften; Umweltanalytik; Werkstoffprüfung, Fachschema: Chemie~Chemie / Analytisch, Fachkategorie: Maschinenbau und Werkstoffe, Bildungszweck: für die Hochschule, Warengruppe: HC/Chemie, Fachkategorie: Analytische Chemie, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: X, Seitenanzahl: 265, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH, Länge: 218, Breite: 142, Höhe: 17, Gewicht: 401, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783527317295 9783527308705 9783137593027 9783137593010, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.